告警描述:检测模型在您的服务器上发现了一个插入WebShell代码的文件,可能是攻击者在尝试组合利用文件包含漏洞。
异常事件详情
提示:在您的系统磁盘上发现了一个可疑文件,建议您先确认文件合法性并进行处理。
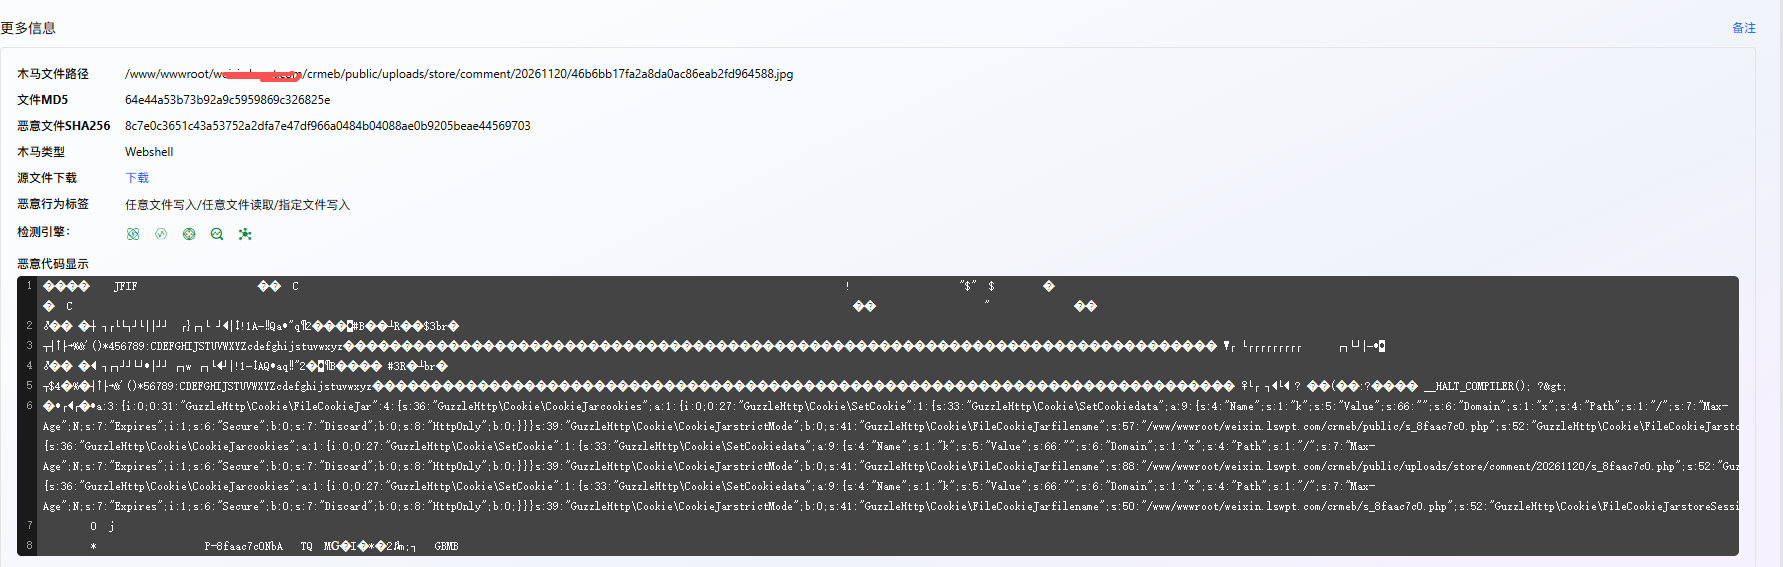
木马文件路径:/www/wwwroot/weixin.***.com/crmeb/public/uploads/store/comment/20261120/46b6bb17fa2a8da0ac86eab2fd964588.jpg
文件MD5:64e44a53b73b92a9c5959869c326825e
恶意文件SHA256:8c7e0c3651c43a53752a2dfa7e47df966a0484b04088ae0b9205beae44569703
首次发现时间:2026-11-20 03:37:09
更新时间:2026-11-20 03:37:09
木马类型:Webshell
任意文件写入/任意文件读取/指定文件写入
描述:WebShell检测是根据文件内容的威胁程度进行打分,这个文件被插入WebShell代码,并不能直接解析利用,但是可以配合文件包含漏洞进行权限维持,存在一定的安全风险。出现这种安全事件有很多情况,比如HTTP日志里出现扫描器进行扫描的代码、攻击者上次图片SHELL至主机内等。
处置建议:如果您确定您的网站不存在文件包含漏洞,可忽略此告警。如果您确认是误报,可以通过【处理】->【加白】进行加白处理,加白后的路径将不会继续告警。
事件说明
检测模型在您的服务器上发现了一个插入WebShell代码的文件,可能是攻击者在尝试组合利用文件包含漏洞。
请问这个问题怎么解决?