
近日,PHP 官方爆出两个极其严重的安全漏洞(CVE-2026-109618、CVE-2026-109619),我们关注到很多用户第一时间对CRMEB系统反馈,我们也在第一时间进行处理修复。
本次漏洞主要针对传统 PHP-FPM 模式下的 Session 上传进度功能。CRMEB目前用户无需太过担心。目前CRMEB多数系统,包含多商户、多门店、Pro私域会员电商系统等,均采用Swoole + PHP的架构组合,Swoole 接管了网络通信,常驻内存,不依赖传统的 FPM 流程,因此不会受到太大影响。
另外PHP开源版,已经升级至最新技术架构,采用VUE3 + php8,更支持AI +插件模式,打造全新系统框架,只需根据官方提示更新规划升级至受支持的 PHP 版本 (8.2.35 或该分支更新版本)即可。
使用标准版的用户也无需担心,只需按照如下方法更新处理即可。
关于 PHP标准版修复办法:
漏洞与 PHP 的 Session 上传进度功能有关,默认这个功能是开启的状态,因此所有 PHP-FPM、Apache Mod-PHP、PHP cli-http-server 都会受影响。
修改 php.ini 变更配置:常见路径:例如7.4 /www/server/php/74/etc/php.ini
具体操作如下:
进入PHP管理,再配置文件中搜索:session.upload_progress.enabled 和 session.use_strict_mode ;
找到并修改,【记得删除前面的分号!】
session.upload_progress.enabled = Off
session.use_strict_mode=1
宝塔用户可在:软件商店 - 已安装 - 搜索 php,点击设置 - 配置文件

Ctrl+F搜索:session.upload_progress.enabled 修改为: session.upload_progress.enabled = Off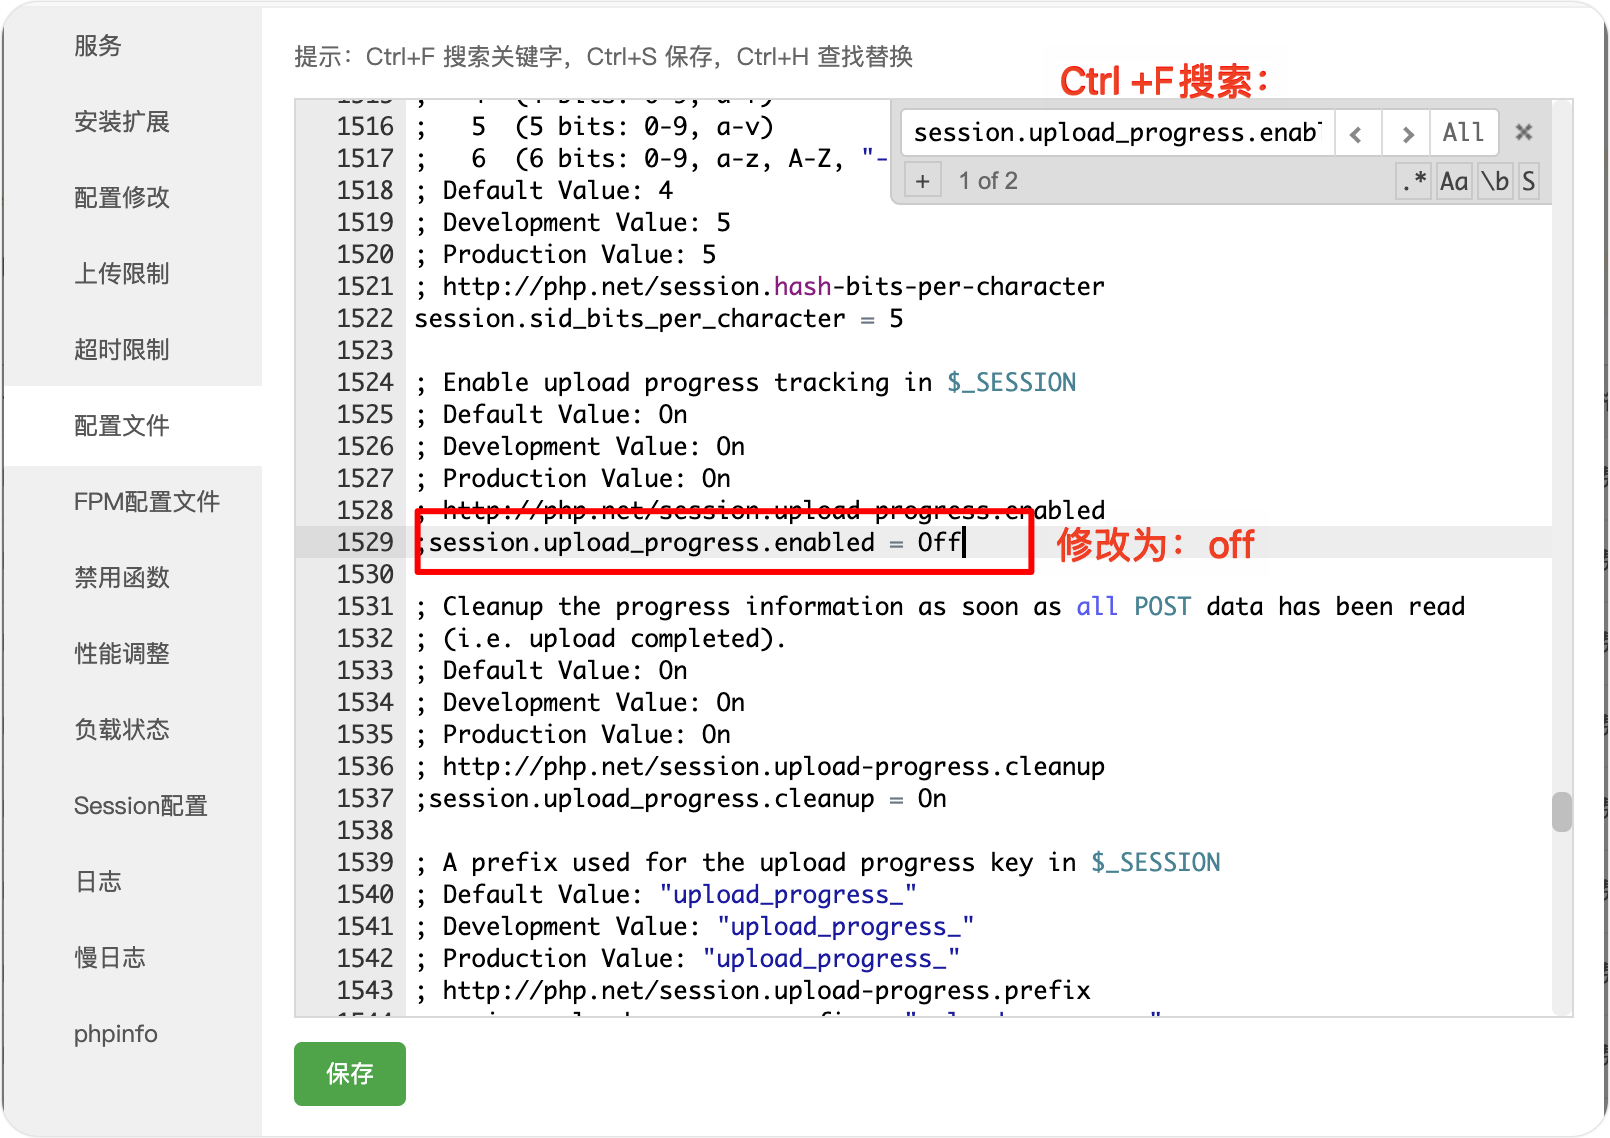
再次搜索:session.use_strict_mode 修改为:session.use_strict_mode=1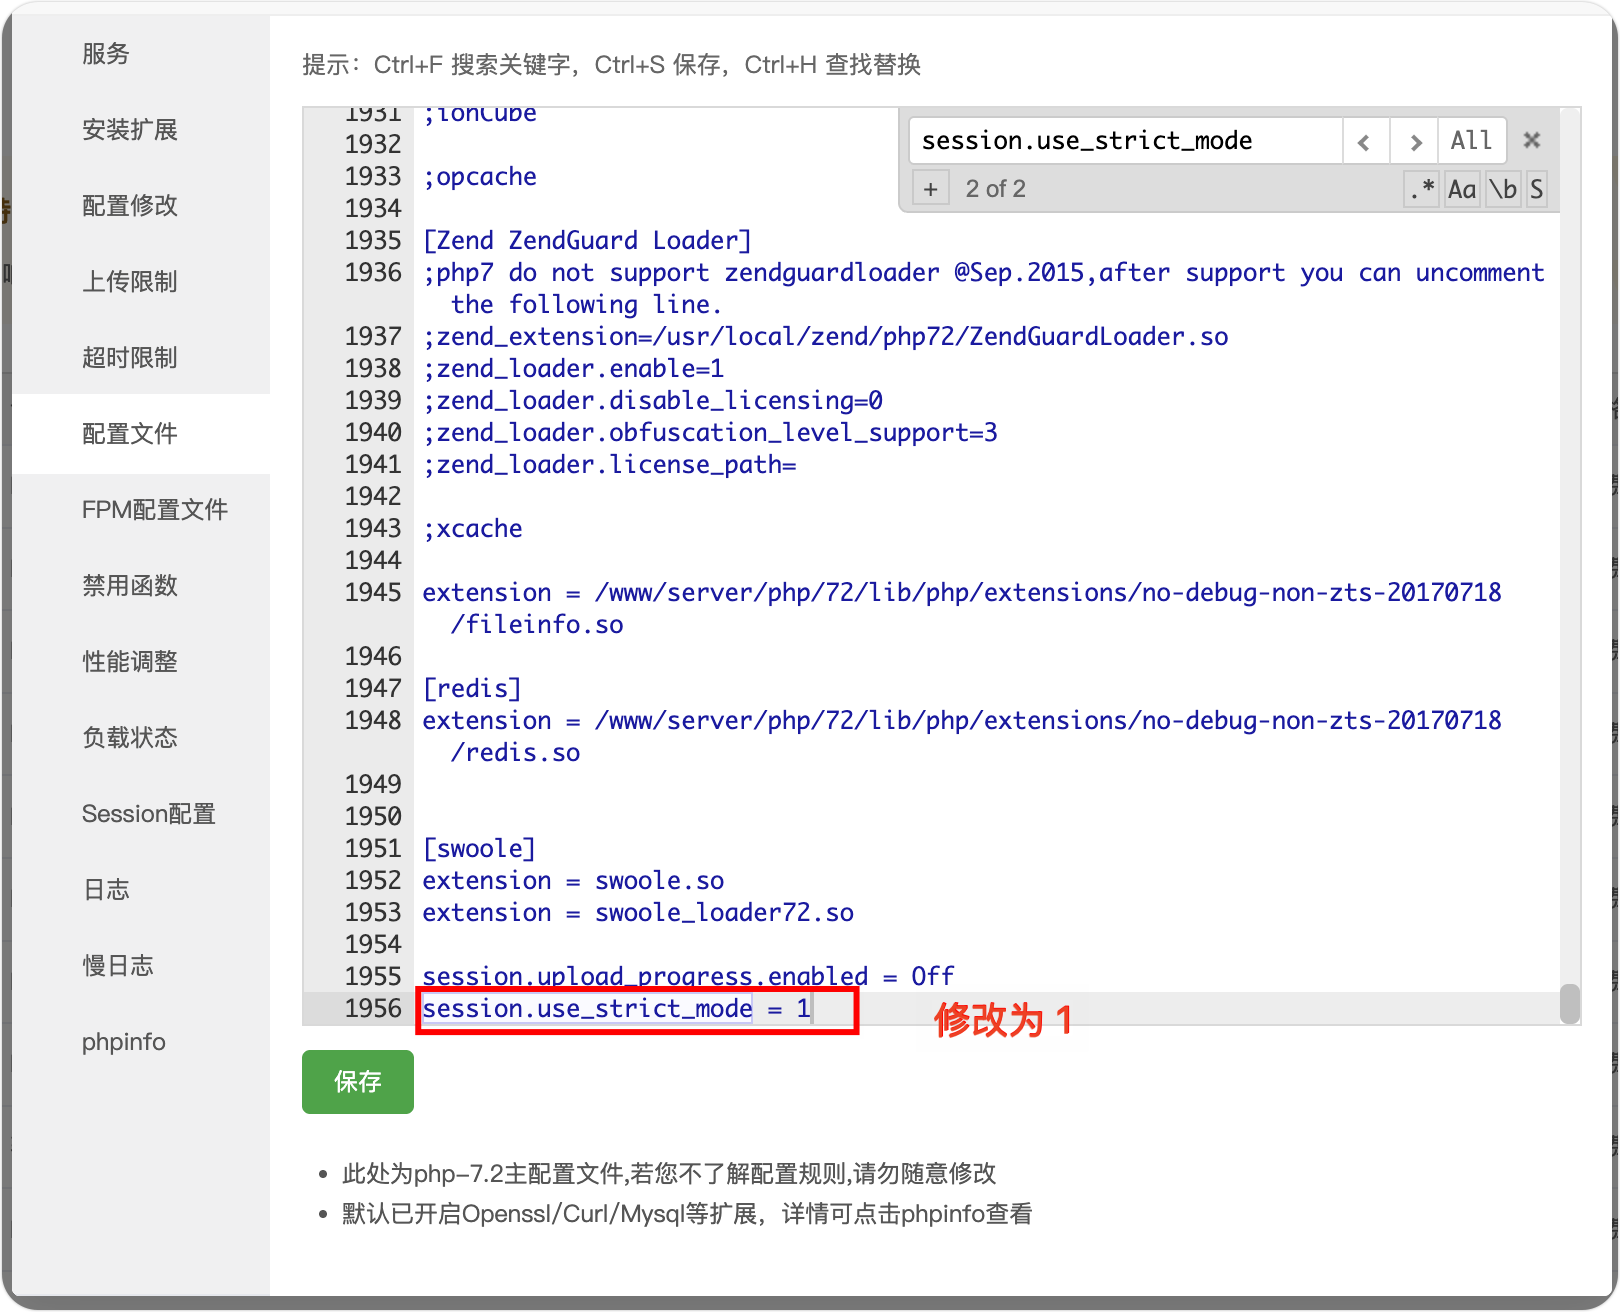
如配置文件内缺少以内内容,也可以直接在文末尾加:
session.upload_progress.enabled = Off
session.use_strict_mode = 1
保存即可。
如果不放心可以卸载 PHP 重新安装,宝塔会修复,也可更新PHP至当前版本的最新版本。
感谢大家对CRMEB的持续关注,您的反馈是我们前进的动力。