
PHP 安全团队于 10 月 20 日发布预告,将在 10 月 21 日(周三)14:00 UTC 发布安全更新,修复两个严重漏洞 CVE-2026-109618、CVE-2026-109619,二者的 CVSS v4.0 评分均为 9.2。官方公告没有披露技术细节。安全公司 watchTowr 对 BleepingComputer 表示,这两个漏洞是远程代码执行(RCE)漏洞,相关信息已在原定披露前泄露。PHP 被大量网站和 Web 应用使用,包括内容管理系统、电商平台和定制 Web 服务,管理员需要提前准备。
建议使用 PHP-FPM 的用户,立即升级到最新版本(10.21 发布的 PHP 新版本)。使用 Swoole 的用户不受此安全漏洞影响无需担心。
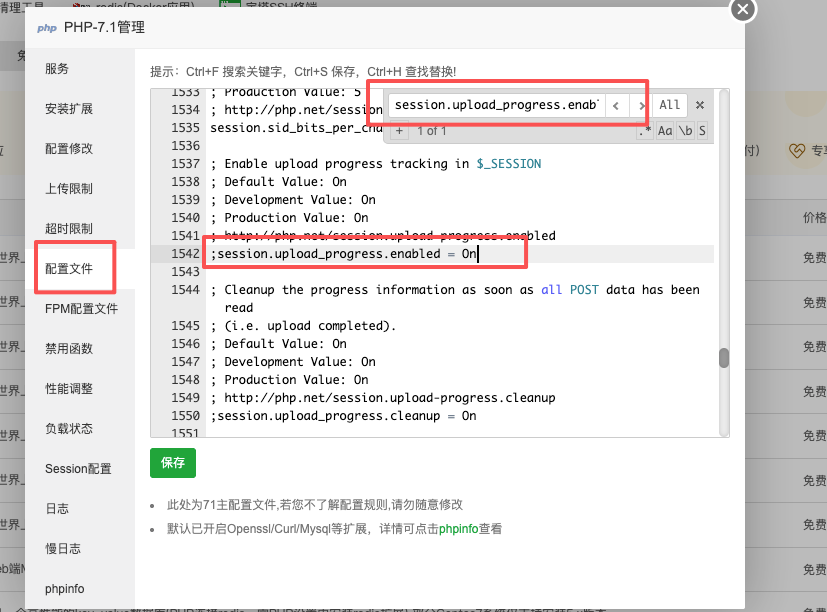
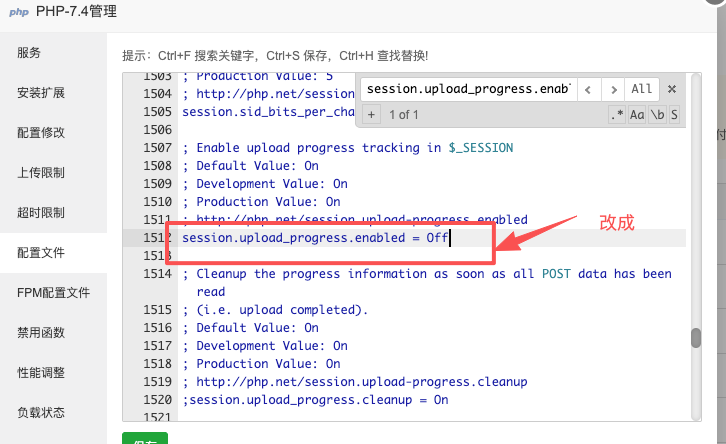
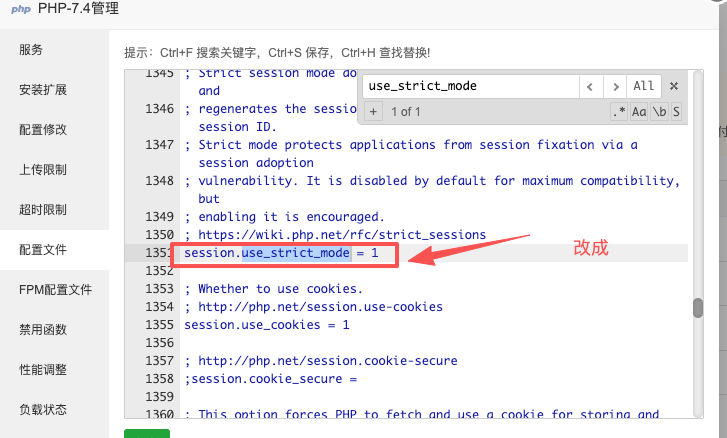
漏洞与 PHP 的 Session 上传进度功能有关,默认这个功能是开启的状态,因此所有 PHP-FPM、Apache Mod-PHP、PHP cli-http-server 都会受影响。若无法尽快升级,建议修改 php.ini 变更配置为:
session.upload_progress.enabled = Off
session.use_strict_mode=1
具体操作如下:
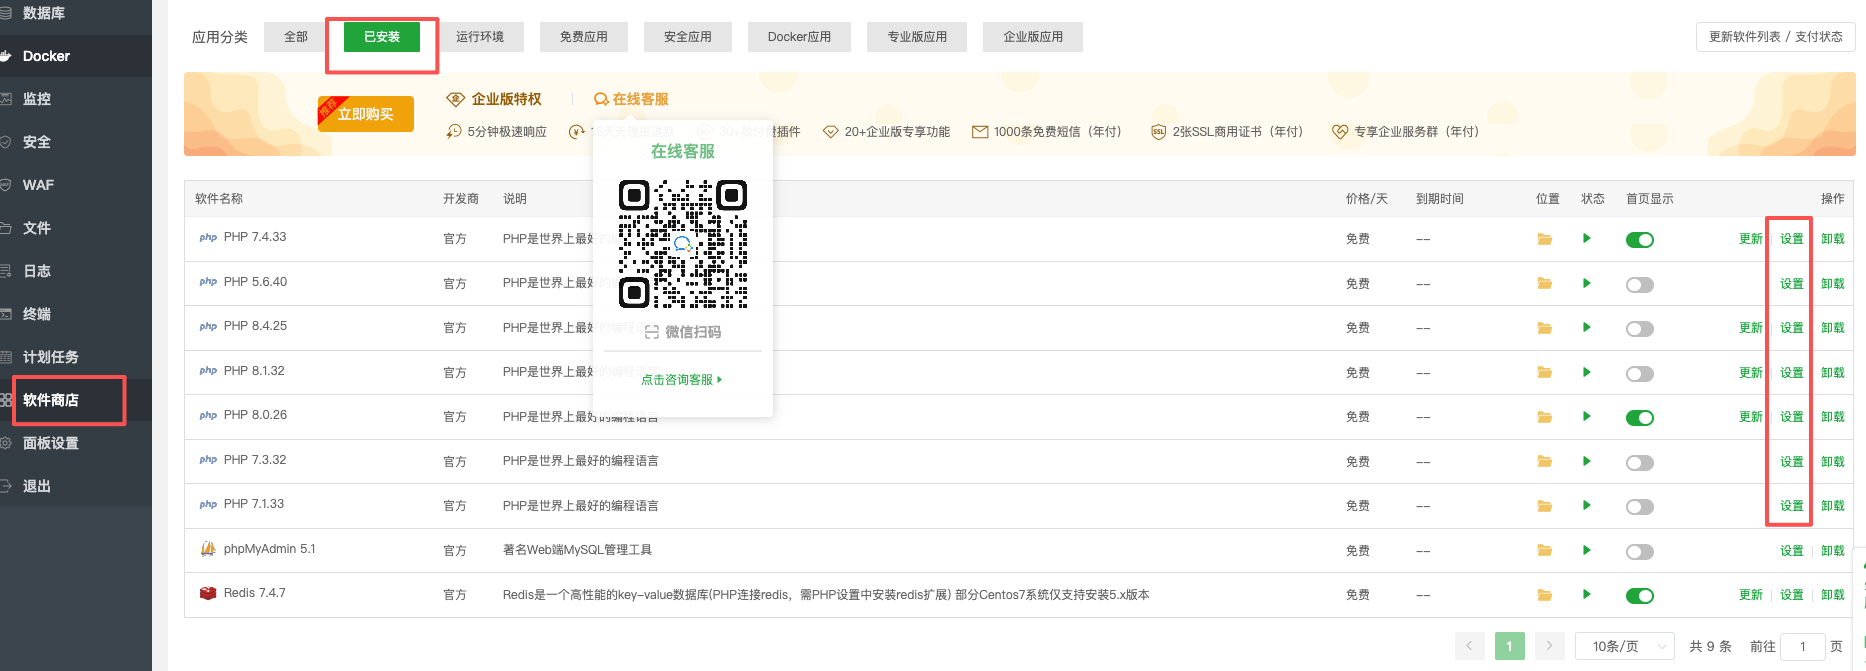
配置文件中搜索:session.upload_progress.enabled 和 session.use_strict_mode ;找到并修改
如果不放心可以卸载 PHP 重新安装,宝塔会修复,也可更新PHP